OBJETIVO Y ALCANCE
Visibilidad sobre la seguridad de los servidores Windows
Implementamos monitoreo de seguridad con Wazuh en servidores Windows de una institución pública para detectar actividad sospechosa y dar seguimiento a las alertas.
El alcance incluyó la revisión de autenticaciones, cambios en archivos y eventos del sistema, así como la identificación de vulnerabilidades y la evaluación de configuraciones con referencia a CIS Benchmarks. Configuramos la plataforma, incorporamos los servidores y ajustamos las reglas de detección para el entorno monitoreado.
TRABAJO REALIZADO
Qué monitoreamos con Wazuh
Instalamos y configuramos Wazuh, incorporamos los servidores Windows y ajustamos las reglas de detección. Revisamos las alertas para identificar los eventos que requerían atención y reportarlos al equipo del cliente.
Autenticaciones y actividad sospechosa
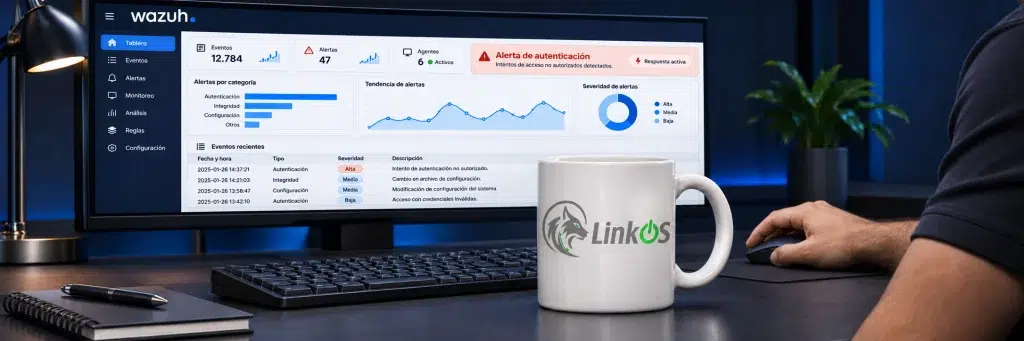
Monitoreamos los eventos de autenticación y analizamos los intentos fallidos de acceso. Revisamos las cuentas involucradas y el origen de las conexiones para identificar actividad que requería investigación.
Integridad de archivos y eventos del sistema
Configuramos el monitoreo de cambios en archivos y revisamos eventos de Windows. Esto permitió dar seguimiento a modificaciones y comportamientos que podían afectar la seguridad de los servidores.
Identificación de vulnerabilidades
Revisamos las vulnerabilidades reportadas por Wazuh en los servidores monitoreados y elaboramos informes para que el equipo del cliente conociera los puntos que requerían atención.
Configuración de seguridad y CIS Benchmarks
Evaluamos las configuraciones de seguridad mediante las comprobaciones de Wazuh basadas en CIS Benchmarks. Documentamos los resultados para identificar ajustes de fortalecimiento en los servidores Windows.
DETECCIÓN Y RESPUESTA
De la alerta al bloqueo automatizado
Analizamos los eventos de autenticación para identificar patrones de intentos fallidos de inicio de sesión en los servidores Windows. Revisamos las cuentas involucradas y el origen de las conexiones para investigar la actividad detectada.
Configuramos reglas de detección y respuesta automatizada que permitieron bloquear direcciones IP y cuentas de usuario asociadas a los intentos de acceso que activaban esas reglas.
Documentamos las alertas y las acciones de respuesta en los informes entregados al cliente, para que su equipo pudiera consultar lo ocurrido y dar seguimiento.
ENTREGABLES
Informes para dar seguimiento a la seguridad de los servidores
Entregamos informes de alertas y vulnerabilidades, acompañados de reportes generales semanales y mensuales. El equipo de la institución recibió documentación de la actividad detectada y de las acciones de respuesta realizadas durante el monitoreo.
Informes de alertas y respuesta
Documentamos las alertas analizadas y los bloqueos automatizados de direcciones IP y cuentas de usuario. Estos informes permitieron consultar los eventos que activaron las reglas de detección y las acciones ejecutadas.
Informes de vulnerabilidades
Reportamos las vulnerabilidades identificadas en los servidores Windows monitoreados, para que el equipo de TI contara con información sobre los puntos que requerían atención.
Reportes semanales y mensuales
Consolidamos los resultados del monitoreo en informes periódicos para facilitar la revisión de lo ocurrido durante cada periodo y mantener informado al cliente sobre la seguridad de los servidores.