OBJETIVO Y ALCANCE
¿Por qué revisamos la red?
La empresa quería saber qué ajustes convenía hacer en la red de sus tres gasolineras para fortalecer su seguridad y avanzar en el cumplimiento del Anexo 30 en materia de controles volumétricos.
La auditoría se concentró en la red operativa de cada estación. Empezamos por la red lógica para conocer cómo estaban configurados los equipos y cómo se comunicaban entre sí. La revisión también abarcó las conexiones físicas entre esos dispositivos. Y así, poder realizar el mapa lógico de la red operativa.
TRABAJO REALIZADO
Qué revisamos en las tres estaciones
-
Direccionamiento IP y ruteo
Empezamos por la red lógica. Revisamos las direcciones IP y las máscaras de subred para identificar qué equipos compartían segmento. Después examinamos las puertas de enlace y las rutas estáticas para determinar por dónde salía el tráfico destinado a otras redes.
-
Políticas de firewall, segmentación y VPN
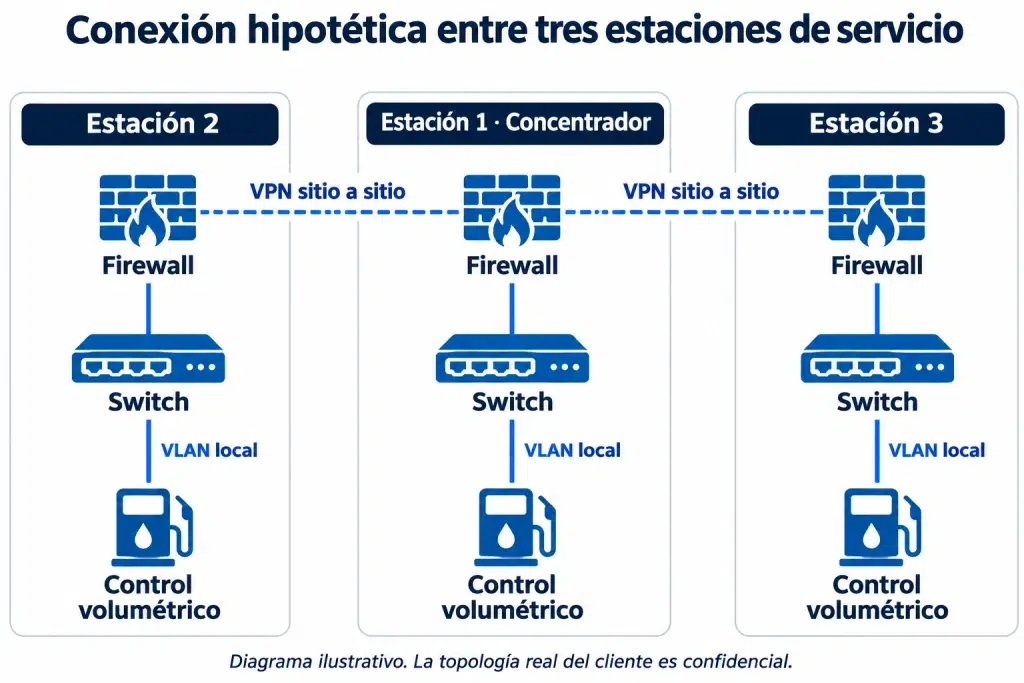
Revisamos qué comunicaciones permitían las reglas del firewall entre los equipos de la operación y qué redes podían alcanzarse a través de las VPN. Con esa información evaluamos dónde convenía separar el tráfico mediante VLAN y qué comunicaciones debían conservarse entre segmentos.
-
Trazado físico de las conexiones
En cada estación seguimos las conexiones puerto por puerto. Para cada enlace registramos el modelo del equipo y el puerto utilizado en ambos extremos. Con esos datos trazamos el mapa de la red operativa.
RECOMENDACIONES
Qué propusimos para proteger la red operativa
Políticas de firewall
Recomendamos ajustar las reglas del firewall a las comunicaciones que requiere la operación. Para cada regla, la propuesta fue precisar el origen, el destino y el servicio permitido.
Segmentación mediante VLAN
Propusimos agrupar los equipos por función y separar su tráfico mediante VLAN. Para los enlaces troncales que transportan varias VLAN, recomendamos el etiquetado de tramas Ethernet con 802.1Q.
Acceso por VPN
Recomendamos delimitar qué subredes y servicios necesita alcanzar cada conexión VPN y ajustar sus permisos a ese alcance.
Infraestructura física y seguimiento
Propusimos etiquetar el cableado y ordenar los racks para que Sistemas pueda localizar en campo cada enlace del mapa. También recomendamos revisar la puesta a tierra y realizar auditorías periódicas de la configuración de los equipos.
ENTREGABLES
Qué recibió el área de Sistemas
Informe técnico por equipo
Documentamos la configuración de cada dispositivo, cómo se comunicaba con otros equipos y qué puertos utilizaba. El informe incluye recomendaciones para apoyar el cumplimiento del Anexo 30 en materia de controles volumétricos. También detalla los cambios de seguridad propuestos para las políticas de firewall, la segmentación mediante VLAN y los accesos por VPN.
Mapa de la red y del site de comunicaciones
Trazamos las conexiones de la red operativa e identificamos el modelo del equipo y el puerto en ambos extremos de cada enlace. Con el mapa, Sistemas puede seleccionar un puerto del switch, seguir la conexión hasta el equipo que llega a él y consultar en el informe los ajustes recomendados para ese dispositivo.
Recomendaciones para cableado, racks y puesta a tierra
Incluimos recomendaciones para orientar el cumplimiento de la normativa aplicable a la infraestructura física. Propusimos ordenar el cableado en los racks, identificar ambos extremos de cada enlace con etiquetas que correspondan al mapa y revisar la puesta a tierra del site.
Trazabilidad y continuidad operativa
Evaluamos cómo se registraban los eventos de la red y del sistema volumétrico, y qué mecanismos de respaldo tenía cada estación ante una falla de comunicación. Con base en esa revisión, recomendamos cómo dar seguimiento a las incidencias y cómo comprobar que los enlaces de respaldo respondieran cuando la operación los necesitara.