¿Cómo saber si la red de su empresa es vulnerable aunque todo funcione correctamente?
Una red empresarial puede funcionar durante años sin presentar fallas visibles y, aun así, mantener problemas de seguridad que nadie ha identificado.
Los empleados trabajan con normalidad, las aplicaciones responden, los servidores están disponibles y las conexiones a Internet funcionan. Aparentemente, no hay motivos para preocuparse.
Pero imagine esta situación: un proveedor termina un trabajo de mantenimiento y su acceso remoto permanece habilitado. Pasan los meses, nadie vuelve a utilizarlo y tampoco existe un responsable que revise si ese permiso sigue siendo necesario.
La red continúa funcionando exactamente igual.
Este es uno de los problemas de la seguridad informática: muchas debilidades no provocan errores, desconexiones ni alertas. Pueden permanecer durante mucho tiempo sin afectar las actividades diarias de una empresa.
Por eso, para saber si la red de su empresa es vulnerable, no basta con comprobar que funciona correctamente. También es necesario conocer cómo está configurada, qué dispositivos la integran, quién tiene acceso y qué tan expuestos se encuentran sus sistemas.
Muchas debilidades de seguridad no provocan errores, desconexiones ni alertas. Simplemente permanecen ahí.
Una red que funciona bien también puede tener problemas de seguridad
Cuando se habla de problemas en una red empresarial, normalmente pensamos en Internet lento, equipos que pierden conexión, aplicaciones que dejan de responder o servidores que presentan fallas.
Son situaciones fáciles de reconocer porque afectan directamente el trabajo.
Las vulnerabilidades de seguridad son diferentes.
Un firewall puede estar funcionando correctamente y conservar reglas que permiten conexiones innecesarias. Un servidor puede seguir ejecutando las aplicaciones de la empresa aunque su sistema operativo ya no reciba actualizaciones de seguridad.
Incluso una cámara IP puede transmitir video sin problemas mientras mantiene una configuración que permite accesos que deberían estar restringidos.
Ninguna de estas situaciones significa, por sí sola, que la empresa haya sufrido un ataque. Sin embargo, sí son condiciones que merecen una revisión.
Conviene entender también la diferencia entre una vulnerabilidad y un riesgo.
Una vulnerabilidad es una debilidad que podría ser aprovechada para comprometer un sistema o su información. El riesgo depende de las circunstancias en las que se encuentra esa debilidad y de las consecuencias que tendría para la organización.
No es lo mismo encontrar un problema en un equipo aislado que identificarlo en un servidor que concentra información necesaria para facturar, administrar inventarios o mantener la producción.
La prioridad de una corrección debe considerar lo que está en juego para la empresa, no solamente la gravedad técnica de la vulnerabilidad.
¿Cuándo debería revisar la seguridad de su red empresarial?
Existen condiciones que pueden ayudar a identificar cuándo conviene revisar la infraestructura, incluso si nunca se ha presentado un incidente de seguridad conocido.
5 señales de que su red necesita una revisión de seguridad
Una red puede funcionar sin problemas y mantener condiciones de seguridad que nadie ha revisado. Estas cinco señales ayudan a identificar cuándo conviene prestar atención.
Dispositivos sin inventario actualizado
No se tiene certeza de todos los equipos conectados a la red, quién los administra o si reciben actualizaciones de seguridad.
Equipos fuera de soporte
Servidores, firewalls u otros dispositivos continúan funcionando, pero sus fabricantes ya no proporcionan actualizaciones de seguridad.
Accesos remotos sin supervisión
Empleados o proveedores conservan cuentas y permisos que ya no necesitan. Algunos accesos pueden permanecer activos durante meses sin ser revisados.
Redes sin separación adecuada
Computadoras, servidores, cámaras IP y otros dispositivos comparten la red sin restricciones suficientes. Un incidente en un equipo podría afectar a otros sistemas.
Responsabilidades poco claras
Distintos proveedores o departamentos administran la infraestructura, pero nadie tiene una visión completa de los accesos, configuraciones y riesgos de seguridad.
¿Qué tan segura es su red?
Una red puede funcionar sin fallas y mantener vulnerabilidades ocultas. En LinkOS le ayudamos a identificarlas, evaluar sus riesgos y definir prioridades para proteger la operación de su empresa.
Solicitar una evaluación1. Nadie tiene certeza de todos los dispositivos conectados
Las redes empresariales crecen conforme cambian las necesidades del negocio.
Se agregan computadoras, impresoras, cámaras de videovigilancia, puntos de acceso inalámbrico, servidores y dispositivos que requieren comunicación con otros sistemas.
El problema aparece cuando estos cambios no quedan documentados.
Con el tiempo, puede resultar difícil determinar qué equipos permanecen conectados, quién los administra o qué versiones de software utilizan.
Esto complica el mantenimiento y la identificación de vulnerabilidades. Si un fabricante anuncia una falla de seguridad en determinado dispositivo, la empresa necesita saber si tiene equipos afectados para poder actuar.
Una infraestructura pequeña también puede presentar este problema. No depende únicamente de cuántos dispositivos existan, sino del control que se tenga sobre ellos.
2. Hay equipos que dejaron de recibir actualizaciones
No todos los dispositivos pueden reemplazarse cada vez que aparece una nueva versión. En empresas industriales, comerciales o de servicios, algunos equipos permanecen en operación durante años porque cumplen una función específica o porque sustituirlos implica costos y posibles interrupciones.
Eso es comprensible. Lo que necesita atención es mantener sistemas sin soporte del fabricante sin conocer sus limitaciones de seguridad.
Cuando un producto deja de recibir actualizaciones, determinadas vulnerabilidades pueden quedar sin una corrección disponible.
Esto no obliga necesariamente a reemplazarlo de inmediato. Dependiendo del caso, es posible evaluar restricciones de acceso, aislamiento de la red u otras medidas que reduzcan su exposición mientras se programa su sustitución.
Lo importante es que la decisión sea consciente y no simplemente dejar el equipo funcionando hasta que falle.
3. Existen accesos remotos que nadie revisa
Los accesos remotos son necesarios en muchas empresas.
Permiten que empleados, personal de soporte y proveedores administren sistemas sin estar físicamente en las instalaciones.
Sin embargo, conviene revisar qué ocurre con esos permisos cuando termina un contrato, cambia un proveedor o un empleado deja de necesitar acceso.
¿Se deshabilitan las cuentas? ¿Se revisan los privilegios administrativos? ¿Se utilizan credenciales individuales o varias personas comparten las mismas?
También es necesario conocer qué servicios permanecen accesibles desde Internet.
Un acceso remoto habilitado para resolver una necesidad temporal puede continuar activo mucho después de que terminó el trabajo.
La pregunta no es si la empresa debería eliminar todos sus accesos remotos, sino cuáles necesita conservar y qué controles existen para protegerlos.
4. Todos los dispositivos pueden comunicarse entre sí
Es frecuente encontrar redes donde conviven computadoras administrativas, servidores, impresoras, cámaras IP y otros equipos conectados.
Esto no representa necesariamente un problema, pero merece atención cuando no existen restricciones de comunicación acordes con las funciones de cada dispositivo.
Por ejemplo, un sistema de videovigilancia no tiene por qué contar con acceso indiscriminado a los servidores administrativos de la empresa.
Si un dispositivo resulta comprometido, una red sin separación adecuada puede facilitar que el incidente alcance otros sistemas.
La segmentación ayuda a establecer límites entre equipos y servicios. Su diseño debe responder a las necesidades operativas, evitando tanto las comunicaciones innecesarias como las restricciones que impidan trabajar.
5. Nadie tiene una visión completa de la seguridad de la infraestructura
Una empresa puede contar con varios proveedores de tecnología y recibir un buen servicio de cada uno.
Uno administra Internet, otro mantiene los servidores, otro atiende las cámaras y el departamento interno de TI se encarga de las computadoras y aplicaciones.
Esta distribución es habitual y no tiene nada de incorrecto.
La dificultad aparece cuando no existe una coordinación general sobre los cambios, accesos y configuraciones que afectan a toda la infraestructura.
Cada proveedor puede estar atendiendo correctamente su responsabilidad y, aun así, quedar aspectos de seguridad sin supervisión.
Por eso conviene definir quién documenta los cambios, quién autoriza los accesos y quién da seguimiento a los problemas identificados.
Cómo saber si la red de su empresa es vulnerable
Las señales anteriores ayudan a reconocer situaciones que requieren atención, pero no permiten confirmar por sí solas la existencia de vulnerabilidades explotables.
Para conocer el estado real de seguridad se necesita una evaluación técnica con un alcance definido.
El punto de partida es conocer la infraestructura: qué dispositivos existen, cómo se comunican, qué servicios ofrecen y cuáles son necesarios para la operación.
Después corresponde revisar las configuraciones, versiones de software, accesos administrativos y servicios disponibles desde Internet.
En esta etapa pueden identificarse permisos innecesarios, sistemas desactualizados, fallas conocidas o condiciones de arquitectura que requieren una evaluación más detallada.
No basta con ejecutar una herramienta automatizada y entregar una lista de alertas.
Los hallazgos necesitan validarse y analizarse dentro del contexto de la empresa. Una alerta puede señalar una condición que requiere investigación adicional, mientras que un problema aparentemente menor podría tener consecuencias importantes si afecta un sistema crítico.
También conviene distinguir entre una evaluación de vulnerabilidades y una prueba de penetración.
La primera busca identificar, validar y clasificar debilidades de seguridad. La segunda utiliza procedimientos controlados y autorizados para comprobar cómo determinadas debilidades podrían aprovecharse y qué impacto generarían.
Son actividades que pueden complementarse, pero tienen objetivos y alcances diferentes.
En ambos casos, las revisiones deben realizarse con autorización y considerando las condiciones operativas de los sistemas involucrados.
¿Qué revisar en una evaluación de seguridad de redes?
Una evaluación técnica permite conocer el estado de la infraestructura, identificar debilidades y establecer qué problemas necesitan atención prioritaria.
Inventario de infraestructura
Identificar dispositivos, servidores, sistemas y servicios conectados, así como sus responsables.
Accesos y exposición
Revisar conexiones remotas, cuentas administrativas, permisos y servicios accesibles desde Internet.
Configuraciones y actualizaciones
Evaluar reglas de firewall, configuraciones de seguridad y versiones de software y firmware.
Segmentación de red
Comprobar qué dispositivos pueden comunicarse entre sí y si existen restricciones adecuadas.
Vulnerabilidades y riesgos
Validar los hallazgos y determinar sus posibles consecuencias para la operación de la empresa.
Plan de acción y seguimiento
Definir prioridades de corrección y verificar posteriormente que las medidas aplicadas sean efectivas.
El objetivo de una evaluación no es solamente encontrar fallas. Es comprender cuáles representan un riesgo para la empresa y qué conviene atender primero.
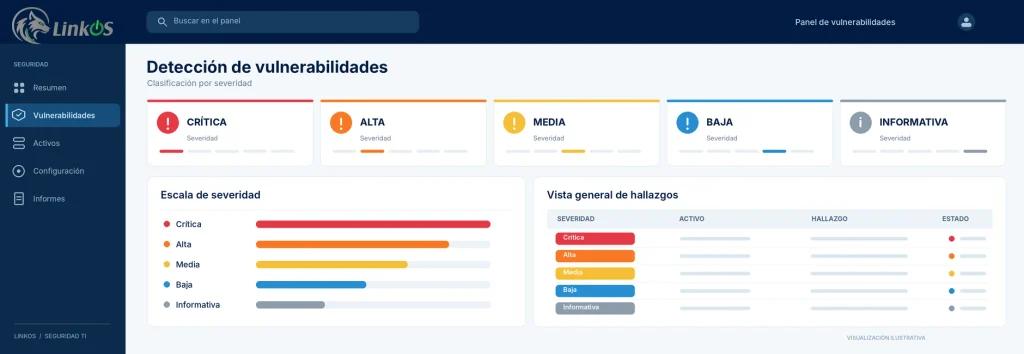
No todas las vulnerabilidades necesitan resolverse al mismo tiempo
Una evaluación de seguridad puede identificar problemas de distinta gravedad.
Algunos podrían atenderse mediante cambios de configuración o eliminación de permisos innecesarios. Otros requieren actualizaciones, modificaciones en la arquitectura o sustitución de equipos.
La decisión sobre qué corregir primero debe considerar varios factores: qué tan expuesto está el sistema, si la vulnerabilidad está siendo explotada en ataques conocidos, qué controles existen y cuánto afectaría a la empresa una interrupción o un acceso no autorizado.
Para este trabajo existen referencias técnicas como el catálogo de vulnerabilidades conocidas y explotadas de CISA, que permite identificar fallas aprovechadas en ataques reales.
Pero incluso esa información debe interpretarse según las condiciones de cada organización.
En una empresa donde determinados servidores sostienen la operación diaria, realizar cambios sin planificación también puede generar problemas.
Por eso, antes de modificar sistemas críticos, conviene considerar respaldos, compatibilidad, ventanas de mantenimiento y mecanismos de recuperación.
Una buena evaluación debería permitir decidir qué atender primero, qué puede programarse y qué condiciones necesitan controles adicionales mientras llega una solución definitiva.
Y hay algo que no debe perderse de vista: identificar las vulnerabilidades y corregirlas son trabajos que pueden tener alcances, tiempos y presupuestos diferentes.
Una evaluación profesional debe dejar claro qué sistemas fueron revisados, cuáles fueron los hallazgos, qué riesgos representan y qué acciones se recomiendan. La implementación de las correcciones debe acordarse según las necesidades y posibilidades de la empresa.
¿Cuándo vale la pena solicitar una evaluación profesional?
El momento de revisar su infraestructura
No espere a que ocurra un incidente.
Una evaluación de seguridad también tiene sentido cuando la empresa crece, incorpora nuevos sistemas o necesita una revisión independiente.
No es necesario esperar a sufrir un incidente para revisar la seguridad de una red.
Una evaluación puede ser especialmente útil cuando la empresa ha crecido, ha incorporado nuevos sistemas, ha cambiado de proveedores o desconoce el estado de determinados equipos y accesos.
También cuando el departamento de TI necesita una revisión especializada e independiente para identificar condiciones que, por las exigencias del trabajo cotidiano, no siempre es posible analizar con suficiente profundidad.
Esto no significa que el personal interno esté haciendo mal su trabajo.
Administrar una infraestructura, resolver incidencias y mantener disponibles los servicios ya representa una responsabilidad considerable. Una evaluación especializada permite concentrar esfuerzos en revisar las condiciones de seguridad y aportar información para tomar decisiones.
Tampoco todas las empresas necesitan comenzar con un proyecto de gran alcance.
En ocasiones, revisar primero los servidores críticos, los accesos remotos o los dispositivos expuestos a Internet puede ser una forma razonable de comenzar, siempre que se reconozcan los límites de esa revisión.
El alcance debe responder a los riesgos y necesidades de la organización, no a una lista de servicios que necesariamente deban contratarse.
¿Su empresa conoce realmente el estado de seguridad de su red?
En LinkOS trabajamos con infraestructura tecnológica, ingeniería de redes y seguridad de la información.
Sabemos que una empresa necesita mantener sus sistemas funcionando y que las decisiones técnicas deben considerar tanto la seguridad como la continuidad de sus operaciones.
Por eso, una revisión de seguridad debe ofrecer información útil para tomar decisiones: identificar debilidades, comprender sus posibles consecuencias y establecer prioridades de atención.
Si su empresa lleva tiempo sin revisar sus configuraciones, desconoce qué accesos remotos permanecen habilitados o necesita una evaluación independiente de su infraestructura, podemos ayudarle a definir por dónde comenzar.