Hacking Ético para Empresas: La Guía Completa sobre Ciberseguridad, Inteligencia y Rentabilidad
Hoy en día, ninguna empresa funciona sin tecnología. Desde una fábrica hasta un banco, pasando por una clínica o una tienda en línea, todo depende de que los sistemas digitales sigan funcionando sin interrupciones. Y ahí está el problema: mientras más dependemos de la tecnología, más expuestos estamos si algo falla o si alguien decide atacarnos. Por eso, cada vez más empresas recurren al hacking ético para proteger su operación.
Durante mucho tiempo, la ciberseguridad se entendió como «poner un antivirus y ya». Esa época quedó atrás. Las empresas que realmente quieren proteger su operación necesitan pensar como sus atacantes, anticiparse a ellos y corregir sus fallas antes de que alguien más las encuentre. A esa disciplina se le conoce como hacking ético, y en este artículo te explicamos, sin tecnicismos innecesarios, en qué consiste, por qué importa y cómo puede traducirse en ahorro real para tu negocio.
¿Qué es el hacking ético y por qué no es lo que Hollywood te mostró?
Cuando se habla de un «hacker», la mayoría de la gente piensa en una persona encapuchada frente a varias pantallas, robando información en la oscuridad. Ese estereotipo viene de películas como War Games (1983) y ha hecho más daño del que parece: ha hecho que muchas empresas vean con desconfianza a los mismos profesionales que podrían protegerlas.
La verdad es más simple. «Hacker» describe a alguien con habilidades técnicas avanzadas para entender y manipular sistemas, punto. Lo que determina si esa habilidad se usa bien o mal es la intención de la persona, igual que ocurre con cualquier otra profesión: un abogado o un médico pueden usar su conocimiento para ayudar o para dañar.
Por eso, la industria distingue entre dos perfiles principales:
- Hacker de sombrero negro (black hat): actúa de forma ilegal, buscando vulnerabilidades para explotarlas: robar datos, instalar malware o extorsionar a las víctimas.
- Hacker de sombrero blanco (white hat): trabaja de forma legal y autorizada, generalmente contratado por empresas, para encontrar esas mismas vulnerabilidades antes de que un atacante lo haga.
En pocas palabras, el hacking ético consiste en simular un ataque real, con permiso explícito de la organización, para descubrir los puntos débiles antes de que alguien con malas intenciones los encuentre.
Cómo funciona el mercado negro de las vulnerabilidades
Para entender por qué las empresas invierten en seguridad ofensiva, ayuda conocer cómo se mueve el otro lado: el de los atacantes.
Existe un mercado activo —y muy lucrativo— alrededor de las llamadas vulnerabilidades «día cero» (zero-day): fallas que nadie ha detectado ni corregido todavía. Quien las descubre primero tiene en sus manos una puerta de entrada a sistemas críticos, y eso tiene un precio. Gobiernos, grupos de ciberespionaje y organizaciones criminales compiten por conseguir estos exploits antes que nadie, lo que ha creado una auténtica carrera armamentista digital.
No todos los actores tienen los mismos recursos: mientras algunos gobiernos cuentan con presupuestos prácticamente ilimitados, la mayoría de los grupos no estatales dependen más de la creatividad técnica y del trabajo colaborativo dentro de sus comunidades.
Frente a esto, compañías como Google y Microsoft mantienen equipos internos dedicados exclusivamente a encontrar fallas antes que los atacantes, y además financian programas de recompensas por bugs (bug bounty) a través de plataformas como HackerOne, Bugcrowd o Yes We Hack. La lógica es simple: pagarle a un hacker ético por reportar una falla sale mucho más barato que sufrir una filtración.
El negocio de vender datos robados
Otra tendencia preocupante es el llamado «data brokerage»: los atacantes ya no solo buscan causar daño, buscan vender el acceso o los datos que robaron al mejor postor en foros clandestinos. Los sectores más golpeados suelen ser salud y educación, precisamente porque manejan información especialmente sensible y, en muchos casos, cuentan con menos recursos para protegerla.
Las cuatro fases de una auditoría de hacking ético
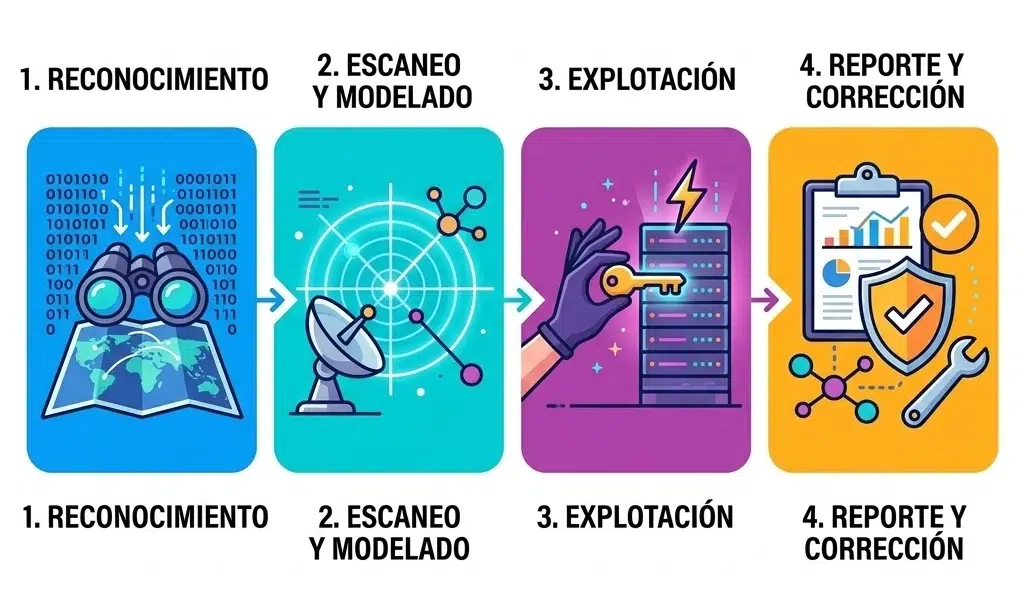
Contratar hacking ético no es «pasar un antivirus». Es un proceso estructurado, con metodología y autorización formal de la empresa, que normalmente se organiza en cuatro etapas:
1. Reconocimiento (footprinting)
Todo empieza con investigación. El especialista recopila toda la información posible sobre la organización, de forma pasiva y activa, buscando cualquier detalle que pueda representar una puerta de entrada. Esta fase es crítica porque un atacante real no tiene límites éticos en cómo obtiene esa información, así que las empresas deben asumir que ya está siendo observadas.
2. Escaneo y modelado de amenazas
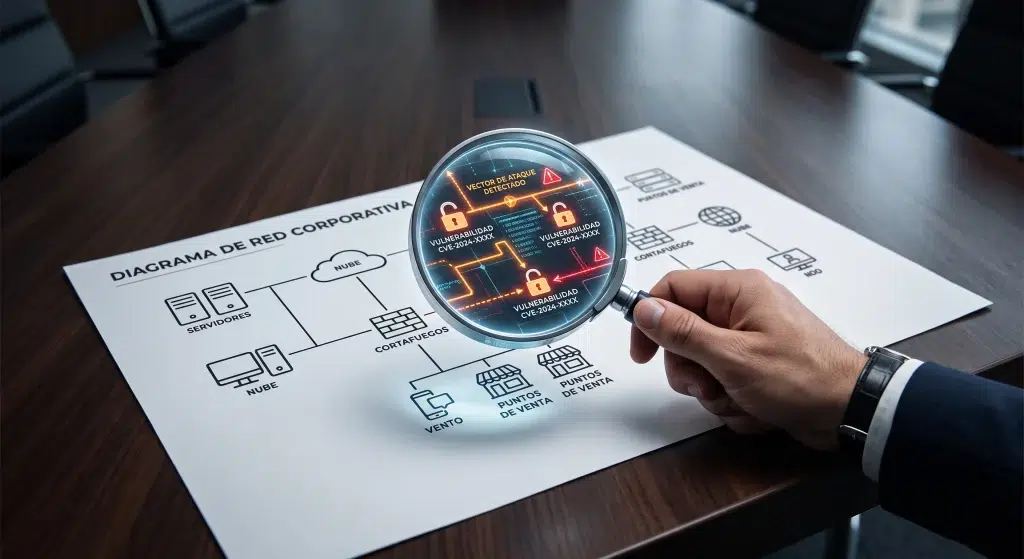
Aquí se identifican con precisión los sistemas, servicios y usuarios de la organización, y se construye lo que se conoce como el «vector de ataque»: el camino más probable que seguiría un atacante real. En esta etapa suelen automatizarse escaneos de vulnerabilidades de forma periódica, incluyendo revisiones autenticadas dentro de cada sistema.
3. Explotación
Encontrar una falla no basta; hay que demostrar que es real. En esta fase, el especialista desarrolla una prueba de concepto o exploit controlado para mostrarle a la dirección de la empresa el riesgo concreto que representa esa vulnerabilidad.
4. Reporte y corrección
Toda auditoría termina con un informe detallado que la empresa puede usar para tomar decisiones. Un buen consultor de hacking ético no solo entrega hallazgos: actúa con responsabilidad, no manipula resultados, cobra tarifas justas y, sobre todo, respeta la confidencialidad del cliente. Después del reporte, corresponde a la organización corregir las vulnerabilidades mediante un proceso formal de gestión de cambios.
Herramientas que sostienen una defensa proactiva
Ninguna empresa quiere enterarse de un ataque después de que ya causó daño. Por eso, la ciberseguridad moderna se apoya en tecnologías pensadas para detectar y reaccionar en tiempo real:
- IDS/IPS (sistemas de detección y prevención de intrusiones): monitorean la red constantemente para detectar comportamientos anómalos antes de que escalen.
- Verificadores de integridad de archivos: alertan si algo cambió sin autorización en archivos o bases de datos críticas.
- Honeypots (sistemas trampa): señuelos diseñados para atraer atacantes y estudiar su comportamiento, alejándolos de los servidores reales.
- SIEM (gestión de eventos de seguridad): centraliza y automatiza la recopilación de datos de toda la infraestructura, detecta comportamientos sospechosos y puede reaccionar de forma automática, por ejemplo bloqueando una IP maliciosa o aislando un equipo comprometido.
Ninguna de estas herramientas sirve por sí sola. Su valor real aparece cuando hay un equipo capaz de interpretarlas: separar una alerta falsa de una amenaza real, y actuar rápido cuando importa.
Cumplimiento normativo: la ciberseguridad también es un tema legal y financiero
En el fondo, la ciberseguridad es una conversación sobre riesgo y dinero. Los marcos de trabajo (frameworks) ayudan a las empresas a decidir, con datos, qué activos necesitan protección máxima y cuáles pueden manejarse con mayor flexibilidad operativa.
Estándares como ISO 27001 —la norma internacional de referencia para sistemas de gestión de seguridad de la información— se construyen precisamente sobre estos tres principios, al igual que regulaciones sectoriales como HIPAA (en Estados Unidos, para el sector salud) o el GDPR (en la Unión Europea, para protección de datos). En LinkOS trabajamos bajo los lineamientos de ISO 27001, lo que nos permite ayudar a nuestros clientes a construir una postura de seguridad alineada desde el diseño con los estándares que exige el mercado internacional. Para las empresas mexicanas que ya cumplen correctamente con su normativa nacional, adaptarse a estándares internacionales como ISO 27001 o el GDPR no debería representar un obstáculo mayor.
Cumplir con estas exigencias no es un trámite burocrático: es lo que evita sanciones económicas severas y protege la reputación de la empresa ante clientes y socios. Organizaciones como FIRST aportan además métricas estandarizadas muy útiles para priorizar riesgos, como:
- CVSS, que asigna un puntaje numérico a la gravedad de una vulnerabilidad.
- TLP, un protocolo para clasificar qué tan sensible es cierta información.
- EPSS, que estima la probabilidad de que una falla específica sea explotada próximamente.
El eslabón más débil: las personas
Puedes tener el mejor firewall del mercado y aun así ser vulnerable, porque el punto de entrada favorito de los atacantes sigue siendo el error humano. Un correo bien disfrazado, una llamada convincente, un empleado apurado que hace clic sin pensar: así empiezan la mayoría de los incidentes graves.
Esto no significa que los empleados sean el problema; significa que la cultura de seguridad importa tanto como la tecnología. Por eso, además de poner a prueba redes y sistemas, el hacking ético también evalúa cómo reacciona el personal ante intentos de manipulación (ingeniería social), y la capacitación constante se vuelve tan importante como cualquier herramienta técnica.
¿Vale la pena invertir en ciberseguridad? El reto del ROI
Uno de los mayores obstáculos para justificar el presupuesto de ciberseguridad frente a la dirección general es que su beneficio es difícil de «ver»: cuando todo funciona bien, parece que no pasó nada. Pero esa aparente inactividad es, en realidad, el resultado de una inversión que está funcionando.
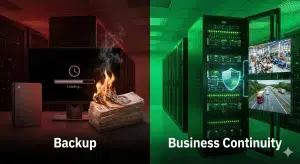
Prevenir un ataque no solo evita pérdidas económicas directas; protege la continuidad operativa, la confianza de los clientes y la reputación de la marca, tres cosas que cuestan mucho más recuperar que proteger desde el principio.
Por eso cada vez más empresas optan por trabajar con un Proveedor de Servicios de Seguridad Gestionada (MSSP): en lugar de intentar construir un equipo interno de expertos —caro y difícil de mantener actualizado—, delegan esa función en especialistas externos. Eso sí, elegir bien a ese proveedor es clave: conviene revisar su experiencia comprobable, su cartera de clientes y los años reales que lleva operando.
Cómo LinkOS convierte la ciberseguridad en resultados de negocio
Con más de 15 años de experiencia trabajando desde Ciudad Obregón, Sonora, y atendiendo a empresas en los principales centros económicos del país, en LinkOS no vendemos herramientas que terminan abandonadas por falta de personal capacitado. Nuestro enfoque es distinto: ofrecemos inteligencia analítica aplicada y resultados medibles.
A través de LinkOS Escudo Activo, nos integramos como una extensión real de tu equipo, combinando monitoreo continuo, auditorías de vulnerabilidad y protocolos de contención respaldados por hacking ético profesional. Nuestro trabajo se traduce en algo que cualquier junta directiva entiende de inmediato: menos riesgo financiero, menos costos ocultos, cumplimiento normativo garantizado y continuidad de negocio 24/7.
La ciberseguridad dejó de ser un tema exclusivo del área de TI. Es un riesgo de negocio que merece una respuesta a la altura. En LinkOS estamos listos para ayudarte a construir esa defensa.
Preguntas frecuentes sobre hacking ético
¿El hacking ético es legal? Sí, siempre que se realice con autorización formal y por escrito de la organización evaluada. Sin ese permiso, técnicamente sería un delito, sin importar la buena intención.
¿Qué diferencia hay entre un pentest y una auditoría de hacking ético? Un pentest (prueba de penetración) suele ser una parte específica dentro de una evaluación de seguridad más amplia, que también puede incluir escaneo de vulnerabilidades, ingeniería social y revisión de cumplimiento normativo.
¿Cada cuánto debería una empresa hacer una auditoría de seguridad? Depende del tamaño y del sector, pero lo recomendable es realizar escaneos de vulnerabilidades de forma periódica (semanal o mensual) y auditorías completas al menos una vez al año, o después de cambios importantes en la infraestructura.
¿Qué es un MSSP y quién lo necesita? Un MSSP (Proveedor de Servicios de Seguridad Gestionada) es una empresa externa especializada que se encarga del monitoreo y la defensa de la ciberseguridad de otra organización. Es especialmente útil para empresas que no tienen los recursos para mantener un equipo de seguridad interno completo.
¿Conoces las vulnerabilidades reales que ponen en riesgo tu operación hoy?
No esperes a que un tercero malintencionado encuentre la puerta abierta. Asegura la continuidad de tu negocio y protege tu rentabilidad con LinkOS. Mediante inteligencia avanzada, auditorías de hacking ético y monitoreo continuo, transformamos la seguridad de un gasto invisible en una ventaja competitiva y cumplimiento normativo garantizado.