¿Cómo Utilizan los Hackers la Inteligencia Artificial? El Riesgo Financiero Oculto en tu Empresa
Hace apenas cinco años, montar un ciberataque serio contra una empresa exigía recursos que solo estaban al alcance de grupos muy organizados: un equipo de hackers con experiencia, semanas de reconocimiento manual, herramientas hechas a la medida y, sobre todo, mucho tiempo. Hoy esa barrera de entrada prácticamente desapareció. La inteligencia artificial (IA) hizo por el cibercrimen lo mismo que ha hecho en tantas otras industrias: lo democratizó, lo aceleró y lo volvió rentable a una escala que antes era impensable.
Lo que hace algunos años era un lujo reservado para ataques dirigidos a gobiernos o grandes corporativos internacionales, hoy se lanza de forma automatizada —y casi indiscriminada— contra empresas medianas, operadores logísticos, plantas manufactureras y firmas de servicios profesionales en todo México. No importa si tu empresa «no es un blanco interesante»: para un algoritmo que escanea miles de redes por hora, tú eres simplemente una vulnerabilidad más en una lista.
El verdadero problema no es que la tecnología haya avanzado —eso, en sí mismo, es positivo—. El problema es que el modelo de negocio de la extorsión digital se volvió infinitamente escalable. Un solo atacante, con las herramientas de IA correctas, puede hoy hacer el trabajo que antes requería a diez personas.
Por eso, si eres Director General, Director de Finanzas o responsable de TI, la pregunta ya no debería ser si tienes un firewall instalado o un antivirus vigente. La pregunta correcta es otra, mucho más incómoda: ¿están tus defensas preparadas para interpretar y detener un ataque que piensa, muta y se adapta en tiempo real?
La Asimetría de la Guerra Digital: por qué el atacante siempre lleva ventaja
Existe una realidad matemática incómoda en la ciberseguridad moderna, y conviene tenerla clara antes de hablar de tecnología: tu equipo de TI tiene que acertar el 100% de las veces para mantener la operación funcionando, la facturación activa y los datos protegidos. El atacante, en cambio, solo necesita acertar una vez para paralizar tu negocio, secuestrar tu información o exigir un rescate millonario.
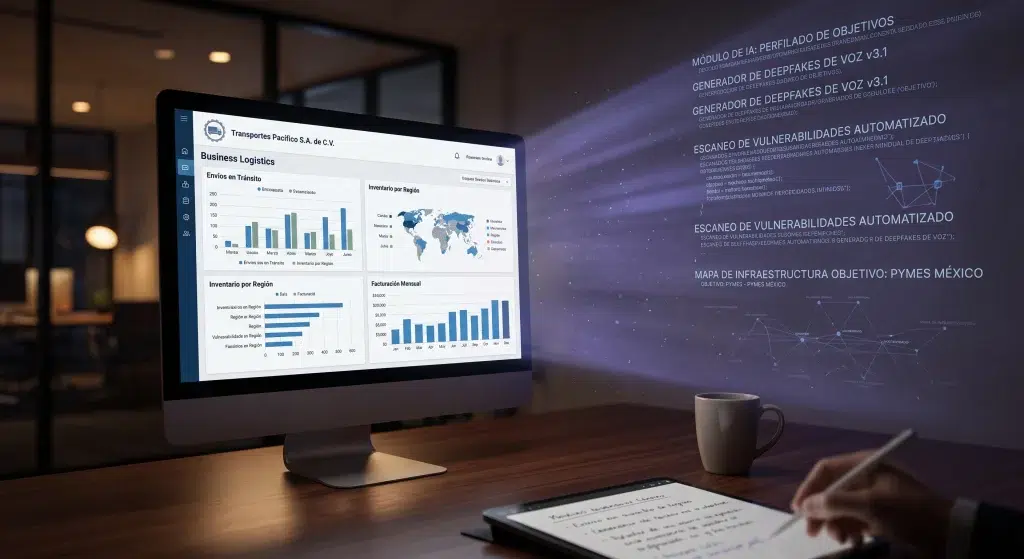
Esa asimetría siempre existió. Lo que cambió es que la inteligencia artificial la inclinó todavía más a favor del atacante. Los cibercriminales ya no dependen de prueba y error manual: utilizan modelos de lenguaje, aprendizaje automático y algoritmos de reconocimiento de patrones para automatizar el descubrimiento de vulnerabilidades dentro de la infraestructura de cualquier empresa, sin importar su tamaño.
Mientras tanto, ¿qué está haciendo el equipo interno de sistemas? Apagando incendios. Resolviendo tickets de soporte, lidiando con impresoras que no conectan, administrando media docena de herramientas de seguridad que no se hablan entre sí y que generan tantas alertas que, con el tiempo, terminan ignorándose por pura fatiga. Es un fenómeno conocido en la industria como alert fatigue, y es, sin exagerar, uno de los puntos ciegos más aprovechados por los atacantes.
Mientras tu equipo se distrae con lo urgente, ejércitos de bots impulsados por IA escanean silenciosamente tu red, las 24 horas del día, los 365 días del año, buscando el punto de entrada perfecto. No descansan, no se enferman, no piden vacaciones ni cometen errores por cansancio. Esa es, en el fondo, la verdadera ventaja competitiva que la IA le dio al cibercrimen.
Cómo Piensa el Adversario: 4 Formas en que la IA Automatiza el Sabotaje Corporativo
Para poder defender algo, primero hay que entender cómo se está atacando. La inteligencia artificial aplicada al cibercrimen no es magia ni ciencia ficción; es, sencillamente, eficiencia operativa puesta al servicio del delito. A continuación, los cuatro vectores que más está utilizando la comunidad de atacantes hoy en día contra empresas mexicanas.
1. Ingeniería social y phishing hiperrealista, ahora a escala industrial
El clásico correo mal escrito del «príncipe nigeriano» es historia. Esa era de errores ortográficos evidentes y traducciones automáticas torpes quedó atrás. Hoy, los ciberdelincuentes recurren a modelos de IA generativa —incluidas versiones modificadas o «sin restricciones» de asistentes conversacionales conocidos— para redactar correos de phishing prácticamente indistinguibles de una comunicación legítima.
El proceso suele verse así: el atacante analiza el perfil público de LinkedIn de tu Director de Finanzas o de tu Gerente de Compras, estudia su tono de escritura, identifica con quién suele comunicarse y en qué momentos del mes se procesan pagos a proveedores. Con esa información, redacta —o hace que la IA redacte— instrucciones «urgentes» de transferencia hacia una cuenta que, en apariencia, pertenece a un proveedor de siempre.
A esto se suma un fenómeno todavía más preocupante: los deepfakes, es decir, la clonación de voz y video mediante IA. Ya existen casos documentados en distintas partes del mundo donde empleados autorizaron transferencias millonarias después de recibir una videollamada o una nota de voz que sonaba, en todo sentido, como la de su director general. El resultado no es una falla de software ni un virus: es manipulación psicológica ejecutada con una precisión que hace apenas unos años habría sido imposible de lograr sin un equipo de actores y editores profesionales.
2. Malware polimórfico: el código que cambia de forma para no ser detectado
La seguridad tradicional funciona, en esencia, comparando archivos contra una lista negra de «firmas» conocidas. Si el antivirus reconoce el patrón, bloquea el archivo. Si no lo reconoce, lo deja pasar. Este modelo funcionó razonablemente bien durante años, pero tiene un talón de Aquiles evidente: solo detiene lo que ya conoce.
Ahí es exactamente donde entra el malware polimórfico impulsado por IA. Los hackers ya no distribuyen un código estático que un analista pueda estudiar una sola vez y bloquear para siempre. En su lugar, despliegan lo que podríamos llamar un «agente ligero»: un programa capaz de tomar decisiones apoyado por un motor de IA integrado, que reescribe partes de su propio código cada vez que infecta un nuevo equipo.
El resultado es que la misma amenaza puede tener miles de «apariencias» digitales distintas, todas funcionalmente idénticas, pero cada una lo suficientemente diferente como para evadir los controles perimetrales tradicionales basados únicamente en firmas. Si la estrategia de seguridad de tu empresa se limita a comprar licencias de antivirus y darlo por resuelto, en la práctica tu infraestructura está operando prácticamente a ciegas frente a este tipo de amenaza.
3. Reconocimiento y descubrimiento de brechas a velocidad inhumana
Antes de lanzar un ataque, cualquier hacker —humano o automatizado— necesita un mapa de tu red: qué puertos están abiertos, qué servicios corren en cada servidor, qué versiones de software usas y, sobre todo, dónde están las grietas.
Hacer ese «reconocimiento» de forma manual podía tomar días o semanas. Con IA, el proceso se reduce a minutos. Los algoritmos actuales pueden identificar puertos abiertos, bases de datos expuestas en la nube, credenciales de empleados filtradas en la Dark Web y servidores sin parches de seguridad de forma prácticamente simultánea, correlacionando toda esa información para encontrar la ruta de menor resistencia hacia tus sistemas críticos.
La consecuencia práctica de esto es dura pero necesaria de asumir: en muchos casos, el atacante conoce las vulnerabilidades de tu red antes que tu propio equipo de sistemas. No porque tu equipo sea incompetente, sino porque está compitiendo contra una máquina diseñada exclusivamente para esa tarea, mientras ellos hacen malabares con otras diez prioridades al mismo tiempo.
4. Inteligencia de contraseñas y ataques de fuerza bruta más inteligentes
Los seres humanos somos, por naturaleza, bastante predecibles a la hora de crear contraseñas. Usamos el nombre de la empresa, el año en curso, la ciudad donde vivimos, el nombre de un hijo o una mascota. Los sistemas de IA lo saben, y lo explotan.
En lugar de probar combinaciones completamente al azar —lo que tomaría demasiado tiempo incluso para una computadora—, los algoritmos analizan miles de millones de contraseñas filtradas en brechas anteriores para identificar los patrones más probables según el contexto específico de cada organización. Con esa información generan diccionarios de contraseñas altamente probables, adaptados al nombre de tu empresa, tu región, el año actual y el perfil de cada empleado. El resultado: accesos a VPNs, correo corporativo o sistemas contables que caen en tiempo récord, muchas veces sin que nadie note nada extraño hasta que ya es demasiado tarde.
El Costo Oculto de la Inactividad: por qué esto es un problema financiero, no solo tecnológico
Aquí es donde muchas empresas se equivocan de enfoque. La ciberseguridad no debería vivir exclusivamente en el departamento de sistemas, como si fuera un tema técnico aislado del resto del negocio. En realidad, es un problema de continuidad operativa y, en última instancia, de flujo de efectivo.
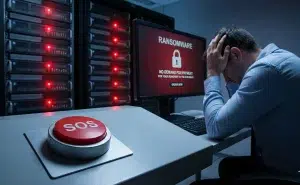
Cuando un ataque impulsado por IA logra infiltrarse en tu red y despliega un ransomware, el daño real no se mide en megabytes perdidos ni en servidores encriptados. Se mide en algo mucho más tangible: dinero que deja de entrar, día tras día, mientras la operación está detenida. Veamos por qué.
Pérdida operativa directa
¿Cuánto le cuesta a tu empresa cada hora en que la línea de producción, la logística o el sistema de facturación quedan detenidos? En una empresa manufacturera, eso puede significar líneas de ensamblaje paradas y compromisos de entrega incumplidos. Para un operador logístico, rutas sin poder despacharse y clientes molestos. Para una firma de servicios profesionales, la imposibilidad de emitir una sola factura mientras el reloj sigue corriendo.
Daño reputacional y pérdida de contratos
Cada vez más corporativos grandes y organismos reguladores exigen a sus proveedores certificaciones de cumplimiento, como ISO 27001, antes de firmar o renovar contratos. Una brecha de seguridad bien documentada —y en la era de las redes sociales, casi todas terminan siéndolo— puede significar la cancelación inmediata de contratos que representan una parte importante de tus ingresos anuales.
Multas y sanciones regulatorias
El manejo negligente de datos sensibles de clientes o empleados puede derivar en auditorías, procesos legales y sanciones económicas por parte de las autoridades correspondientes, dependiendo del sector y el tipo de información comprometida.
Sumado todo esto, queda una conclusión bastante clara: comprar cajas de software de seguridad y delegar toda la responsabilidad a un equipo de TI interno que ya está saturado de tareas operativas del día a día es, hoy en día, una estrategia de alto riesgo corporativo. No por falta de voluntad del equipo, sino porque están intentando pelear una guerra asimétrica con las manos atadas.
Señales de Alerta que tu Empresa Podría Estar Pasando por Alto
Antes de hablar de soluciones, vale la pena detenerse en algo que muchas empresas ignoran hasta que ya es demasiado tarde: los ciberataques rara vez son un evento instantáneo. Casi siempre hay señales previas, pequeñas grietas que, vistas de forma aislada, parecen inofensivas, pero que en conjunto forman un patrón de riesgo.
Correos «urgentes» fuera de lo habitual
Si de pronto empiezan a llegar solicitudes de pago o de cambio de datos bancarios con un tono inusualmente apremiante, y sobre todo si piden evitar el proceso normal de autorización «por rapidez», es momento de sospechar. Los atacantes que usan IA generativa saben perfectamente que la urgencia desactiva el pensamiento crítico.
Accesos desde ubicaciones o dispositivos inusuales
Un inicio de sesión exitoso desde un país donde tu empresa no tiene operaciones, a las tres de la madrugada, es exactamente el tipo de anomalía que un sistema de monitoreo conductual debería detectar de inmediato, pero que un antivirus tradicional simplemente no está diseñado para notar.
Lentitud inexplicable en sistemas críticos
El malware polimórfico, mientras reescribe su propio código o intenta moverse lateralmente dentro de la red, suele generar un consumo anómalo de recursos. Si tu equipo de sistemas atribuye sistemáticamente estos síntomas a «el internet» o a «la computadora que ya está vieja», podría estar pasando por alto una infección activa.
Empleados que reportan llamadas o videos «raros» de directivos
Con el auge de los deepfakes de voz y video, cualquier reporte de un colaborador que dice haber recibido una instrucción inusual, aunque suene exactamente como el director, merece una segunda verificación por un canal distinto antes de actuar.
Ninguna de estas señales, por sí sola, confirma un ataque en curso. Pero cuando una organización cuenta con la capacidad de correlacionar todas estas variables en tiempo real —que es, precisamente, lo que hace un SOC especializado—, la diferencia entre detectar un incidente en minutos o descubrirlo semanas después, cuando el daño ya es irreversible, es enorme.
Buenas Prácticas que Toda Empresa Puede Implementar Hoy Mismo
No toda la responsabilidad recae en la tecnología. Existen medidas de sentido común, de bajo costo, que reducen de forma significativa la probabilidad de éxito de un ataque, incluso antes de contratar un servicio especializado de monitoreo.
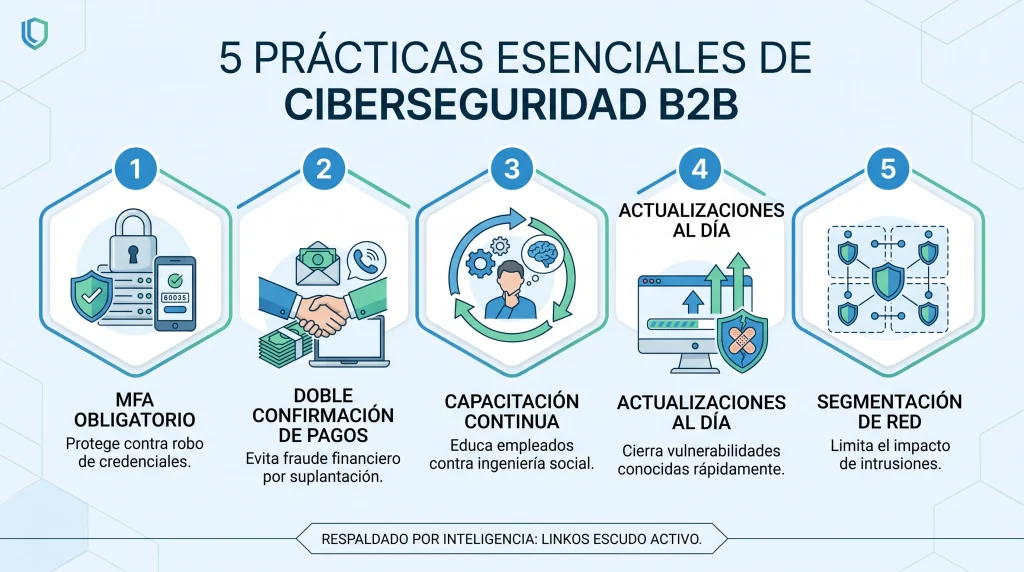
- Autenticación multifactor (MFA) en todos los accesos críticos. Parece básico, pero sigue siendo una de las medidas con mejor relación costo-beneficio que existe. Aun si un atacante logra obtener una contraseña mediante IA, el segundo factor de autenticación puede detener el acceso por completo.
- Protocolos de doble verificación para transferencias. Ninguna instrucción de pago urgente, sin importar de quién parezca venir, debería ejecutarse sin una confirmación por un canal alterno —una llamada telefónica al número ya conocido de la persona, por ejemplo, y no al que aparece en el correo sospechoso—.
- Capacitación continua, no un curso único al año. La ingeniería social evoluciona constantemente, y las capacitaciones de seguridad deberían hacerlo también. Simulacros periódicos de phishing, con retroalimentación inmediata, suelen ser mucho más efectivos que una presentación anual que nadie recuerda seis meses después.
- Gestión de parches y actualizaciones como prioridad, no como pendiente. Muchas de las brechas más costosas de los últimos años no explotaron vulnerabilidades desconocidas, sino fallas ya identificadas para las que existía un parche disponible desde hacía meses.
- Segmentación de red. Si un atacante logra entrar, la pregunta siguiente es qué tan lejos puede moverse. Una red bien segmentada limita el radio de impacto de cualquier incidente, evitando que un solo equipo comprometido se convierta en una brecha a nivel de toda la organización.
Estas prácticas ayudan, y mucho. Pero, como veíamos antes, el atacante solo necesita acertar una vez. Por eso, para la mayoría de las empresas, la combinación ideal no es elegir entre buenas prácticas internas o monitoreo especializado externo: es tener ambas cosas trabajando juntas.
El Protocolo Anticaídas: Inteligencia, Interpretación y Resultados
En LinkOS, con 15 años de experiencia protegiendo la infraestructura de empresas a nivel nacional, hemos visto de primera mano cómo evolucionó esta amenaza. Y por eso llegamos a una conclusión que guía todo nuestro trabajo: la solución no es venderte otra herramienta, un firewall más caro o una licencia adicional. Las herramientas por sí solas no detienen ataques complejos; la inteligencia aplicada, sí.
Con esa filosofía desarrollamos LinkOS Escudo Activo, un enfoque de ciberseguridad que no se limita a monitorear luces verdes y rojas en un panel de control. Se trata de tres pilares muy concretos: Inteligencia, Interpretación y Resultados.
A través de nuestro Centro de Operaciones de Seguridad (SOC) y de capacidades de Respuesta y Detección Gestionada (MDR) operando las 24 horas, los 7 días de la semana, nuestro equipo de especialistas asume la vigilancia constante de tu red, para que tú y tu equipo interno puedan enfocarse en lo que realmente mueve al negocio.
- Interpretamos el ruido. Filtramos los falsos positivos que generan fatiga de alertas y correlacionamos datos de comportamiento anómalo que las herramientas tradicionales, por sí solas, no logran conectar.
- Aplicamos el Protocolo Anticaídas. Una metodología de mitigación proactiva, no reactiva, diseñada con un único objetivo: que tu operación comercial nunca se detenga, sin importar qué tan sofisticado sea el intento de ataque.
- Optimizamos tu inversión con arbitraje de costos inteligente. Operando estratégicamente desde nuestras instalaciones en Sonora, entregamos ciberseguridad consultiva y monitoreo de grado corporativo (Enterprise) a nivel nacional, permitiéndote acceder a un nivel de protección que normalmente requeriría contratar personal interno altamente especializado, un talento que hoy es escaso, caro y difícil de retener.
Preguntas Frecuentes sobre Ciberseguridad e Inteligencia Artificial
¿Un antivirus tradicional es suficiente para protegerme de ataques con IA? No. Los antivirus tradicionales funcionan por firmas conocidas, mientras que el malware polimórfico impulsado por IA cambia su código constantemente para evadir justamente ese tipo de detección. Se necesita una capa adicional de monitoreo conductual y análisis en tiempo real.
¿Qué tan comunes son los ataques de phishing con deepfakes en empresas mexicanas? Van en aumento, especialmente contra empresas con estructuras jerárquicas claras donde es fácil identificar quién autoriza pagos. La mejor defensa combina tecnología con protocolos internos de doble verificación para transferencias urgentes.
¿Qué tamaño de empresa debería preocuparse por esto? Cualquiera. Los algoritmos de reconocimiento automatizado no distinguen entre una empresa grande y una mediana; escanean redes de forma masiva y atacan donde encuentran la menor resistencia, sin importar el tamaño de la organización.
¿Qué diferencia hay entre comprar herramientas de seguridad y contratar un servicio como el de LinkOS? Las herramientas detectan señales; un servicio de SOC/MDR como LinkOS Escudo Activo interpreta esas señales, elimina falsos positivos y actúa con un protocolo de mitigación proactivo, algo que ningún software por sí solo puede hacer sin un equipo humano especializado detrás.
La Continuidad de tu Negocio Empieza Hoy
La inteligencia artificial cambió las reglas del juego, y no hay forma de regresar al escenario anterior. Los atacantes están automatizados, son precisos, aprenden de cada intento fallido y, sobre todo, no descansan. Frente a un adversario que evoluciona en tiempo real, tu estrategia de continuidad de negocio necesita evolucionar exactamente al mismo ritmo.
La buena noticia es que no tienes que enfrentar esta batalla solo, ni tienes que construir un equipo interno de especialistas desde cero para estar protegido. Con el respaldo correcto, es posible convertir la ciberseguridad de una fuente constante de ansiedad en una ventaja competitiva real frente a tus clientes y socios comerciales.
¿Tu empresa está realmente protegida contra ataques impulsados por IA?
Agenda un diagnóstico gratuito con nuestro equipo y descubre en qué punto están tus vulnerabilidades antes de que un atacante las encuentre primero.